网络安全进入”混乱之治”了吗?
网络安全进入”混乱之治”了吗?
回想起以前,那个网络安全还在朦胧发展的年代,不少人手里攥着个
Discuz或者phpwind之类的漏洞,就能开价几十个 w。现在好了,但凡懂点基础知识,就能骑着AI各种乱砍乱杀。Nginx刚自己编译更新完,PHP又出问题,接着Node.js也紧跟步伐,感觉可以摆烂了。只要是提供对外访问和服务的,基本上就是千疮百孔。
现在的服务器有多危险
前段时间我把家里一台废弃电脑当成服务器用,开了几个端口还没来得及做安全处理,里面就被疯狂暴力破解至宕机。更离谱的是 MySQL 的端口,我在公网上测试只开了一小会儿就关了,就这一小会儿的功夫里面就被入侵了,而且用的还不是什么公开的漏洞。
以前大家的想法基本都是:设置个复杂点的密码、改改端口,就能躲过绝大多数扫描。现在完全不是那么回事了,每时每刻都有大量的 AI 在扫荡公网上的服务器,7×24 小时无休,不眠也不累,比绝大多数安全工程师都勤奋。
8 年的老服务器该换了
这几天好几台主机都需要处理。其中放网站的那台已经连续跑了 8 年,老掉牙的 CentOS 系统,上面跑着 WordPress 博客和一些其他服务,PHP 还停留在 8.1 版本。想着升级到 8.2,结果各种报错,系统里各种库的版本都太低了,牵一发动全身。
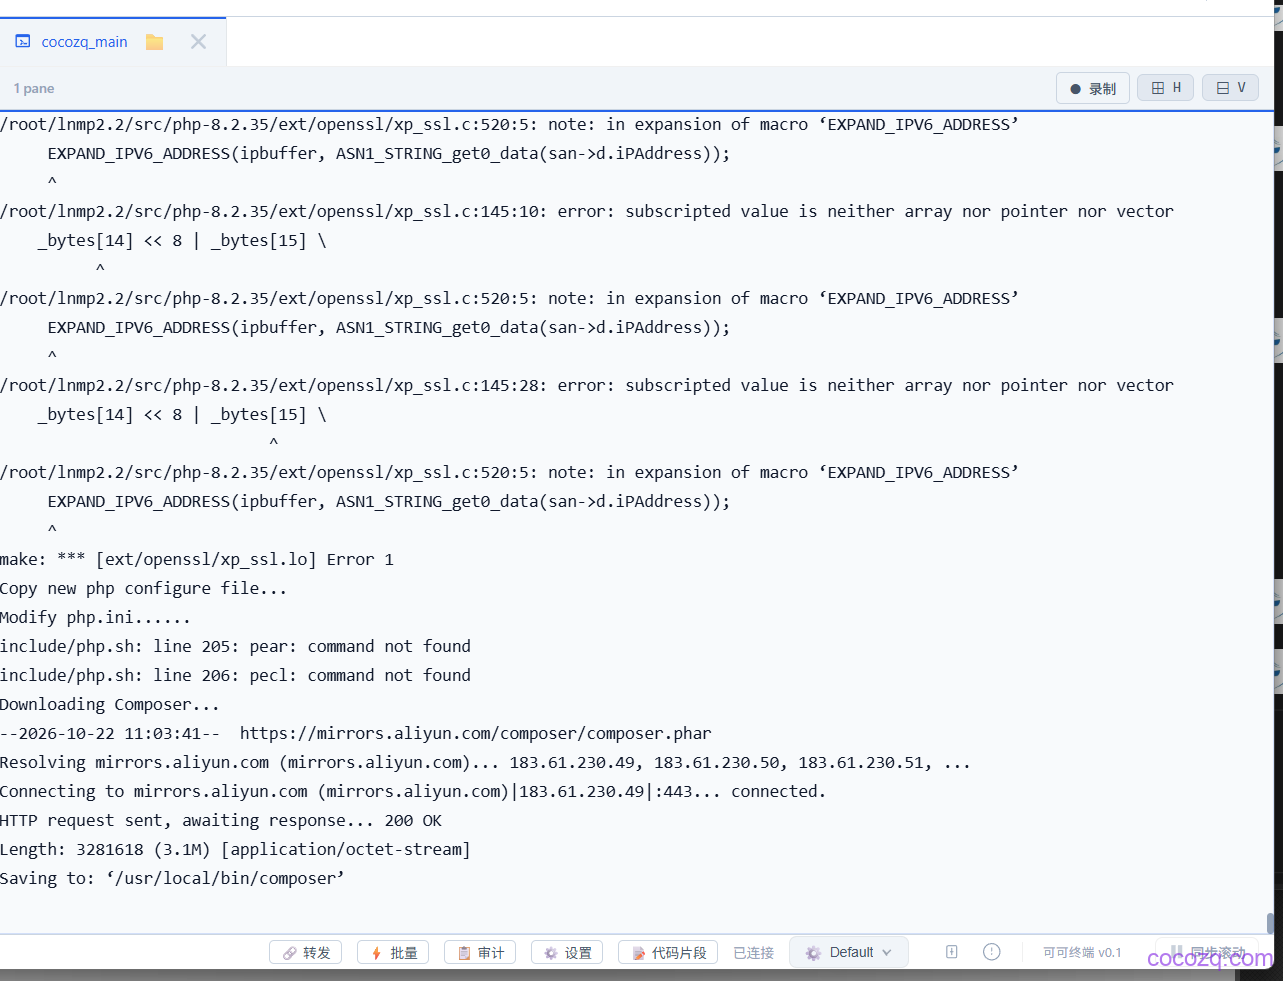
修修补补显然不划算了,索性直接花了一晚上的时间,重装升级到了 Ubuntu 26.04。
迁移的活儿全交给 AI
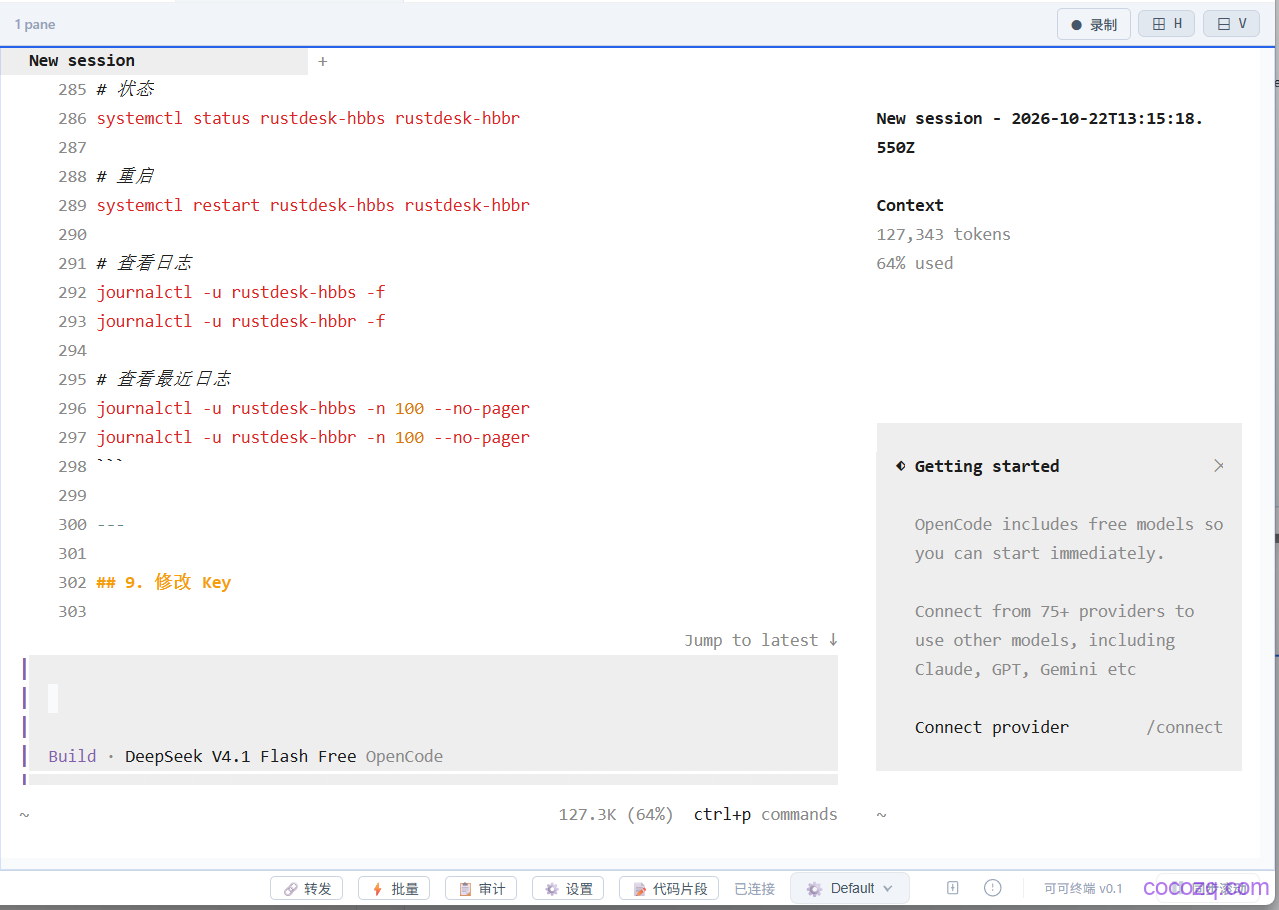
装好系统第一件事就是装上 OpenCode,然后把数据迁移的任务都交给它了:
- 两个站点的数据迁移
Gogs服务配置RustDesk服务配置- 公众号发布服务配置
它自己查配置、改路径、装依赖、重启服务,我基本就在旁边看着,偶尔确认一下操作。放在以前,这些活儿够我忙活一整晚,现在一个会话就搞定了。
总结
现在的公网环境,最好默认假设任何暴露的端口都会被扫到,而且还是那种不公开漏洞级别的扫。安全没有一劳永逸,端口能不开就不开,系统、服务该升级还是要升级,老系统拖得越久越难维护。
另外这次迁移也让我更确信一件事:像这种环境搭建、服务配置、数据迁移的重复劳动,交给 OpenCode 这类 AI 工具是真香。