黑莓KEYone的一键Root工具CocoSU正式发布
折腾黑莓 KEYone 很久了,从尝试解锁 Bootloader 一路碰壁,到最后绕开引导链、在系统运行时拿到 Root,索性把它做成了一个一键 App,分享给同样喜欢折腾这台机器的朋友。
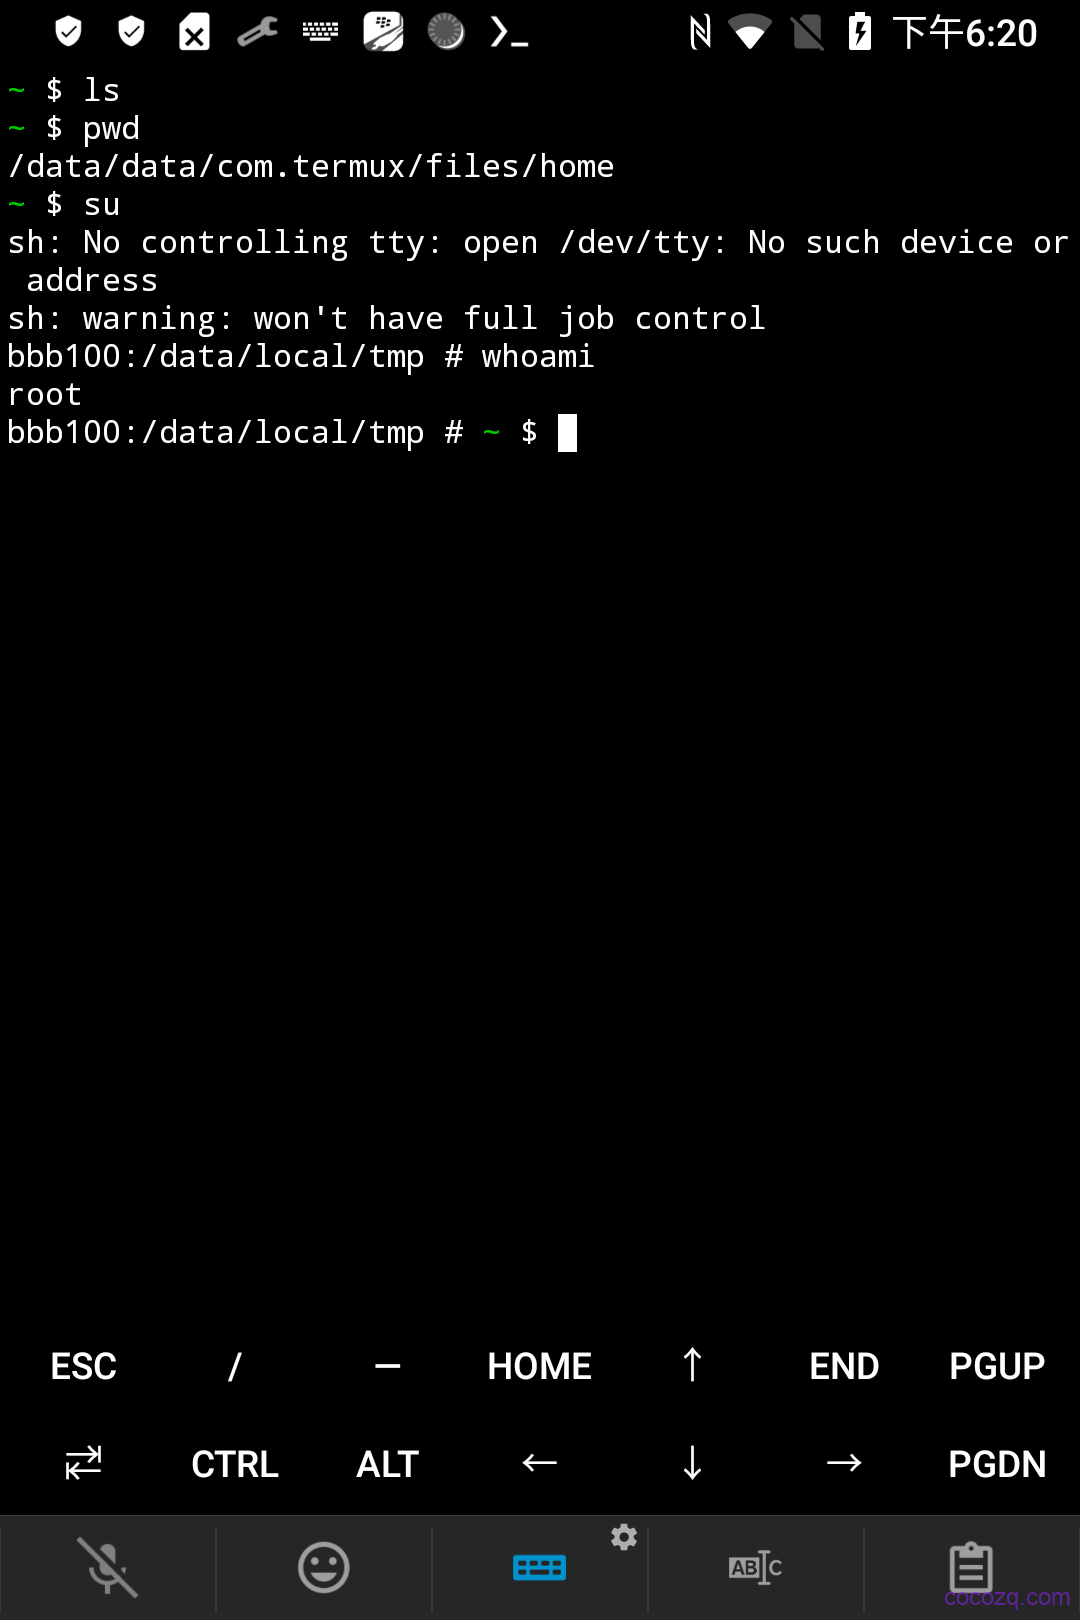
先说结论:这是一个运行在 BlackBerry KEYone 上的一键 Root 工具,直接点一下按钮就能拿到 Root 权限,并且带一个常驻的 Root 守护进程,让 Termux 里输入 su 就能直接进 Root shell。
很可惜,只能Root解不了Bootloader不好玩啊!!!
为什么要做这个工具
事情的起点,其实是我一开始想给 KEYone 解锁 Bootloader,然后移植一个LineageOS 22或者23,想着如今AI这么强大, 配合起来应该成功率很高, 当然最后还是被打脸了。
熟悉黑莓的朋友都知道,BlackBerry 在安全上向来是”偏执”级别的。KEYone 的整条启动链路——从上电的第一段引导代码,到系统内核——每一环都有签名校验,环环相扣。你想动其中任何一环,都得先过验签这一关。
我一开始的思路很直接:既然 Key2 早就有公开的解锁漏洞,那照葫芦画瓢移植到 KEYone 应该不难吧?现实很快给了我一盆冷水。
解锁 Bootloader 的失败历程
这段经历说起来是一部长篇”碰壁史”,我尽量长话短说:
第一站:照搬 Key2 的现成方案。 Key2 的解锁漏洞利用的是较新一代芯片的引导程序,同为SDM 660的黑莓EvolveX我用这个方案成功了,而 KEYone 用的是更早一代的平台,两代引导链的代码结构、文件格式、加载方式完全不同。现成的载荷拿过来根本对不上,此路不通。
第二站:自己研究 KEYone 的引导程序。 KEYone 虽然也暴露了标准的 fastboot 接口,但里面的代码是老版本、而且经过多次加固。我顺着这条线做了一系列深入分析,结论是:试图从系统这一侧打通引导链,时间窗口根本不存在。
第三站:拿到一份泄露的官方解锁工具,尝试伪造服务器返回。 这也是最有意思、也是最后失败的一段,发现那服务器还是在宁波的。我把黑莓官方的解锁协议整个摸清楚了——流程大概是企业服务器下发一个凭证,设备拿凭证去换解锁许可。我甚至一度以为”伪造服务器返回数据”能骗过设备。结果三道坎一道都没迈过去:
- 设备端压根就没有对应的解锁命令,连这段代码都被裁掉了;
- 官方那台授权服务器早已失联,根本连不上;
- 就算硬发解锁指令,设备直接回一句”权限不足”。
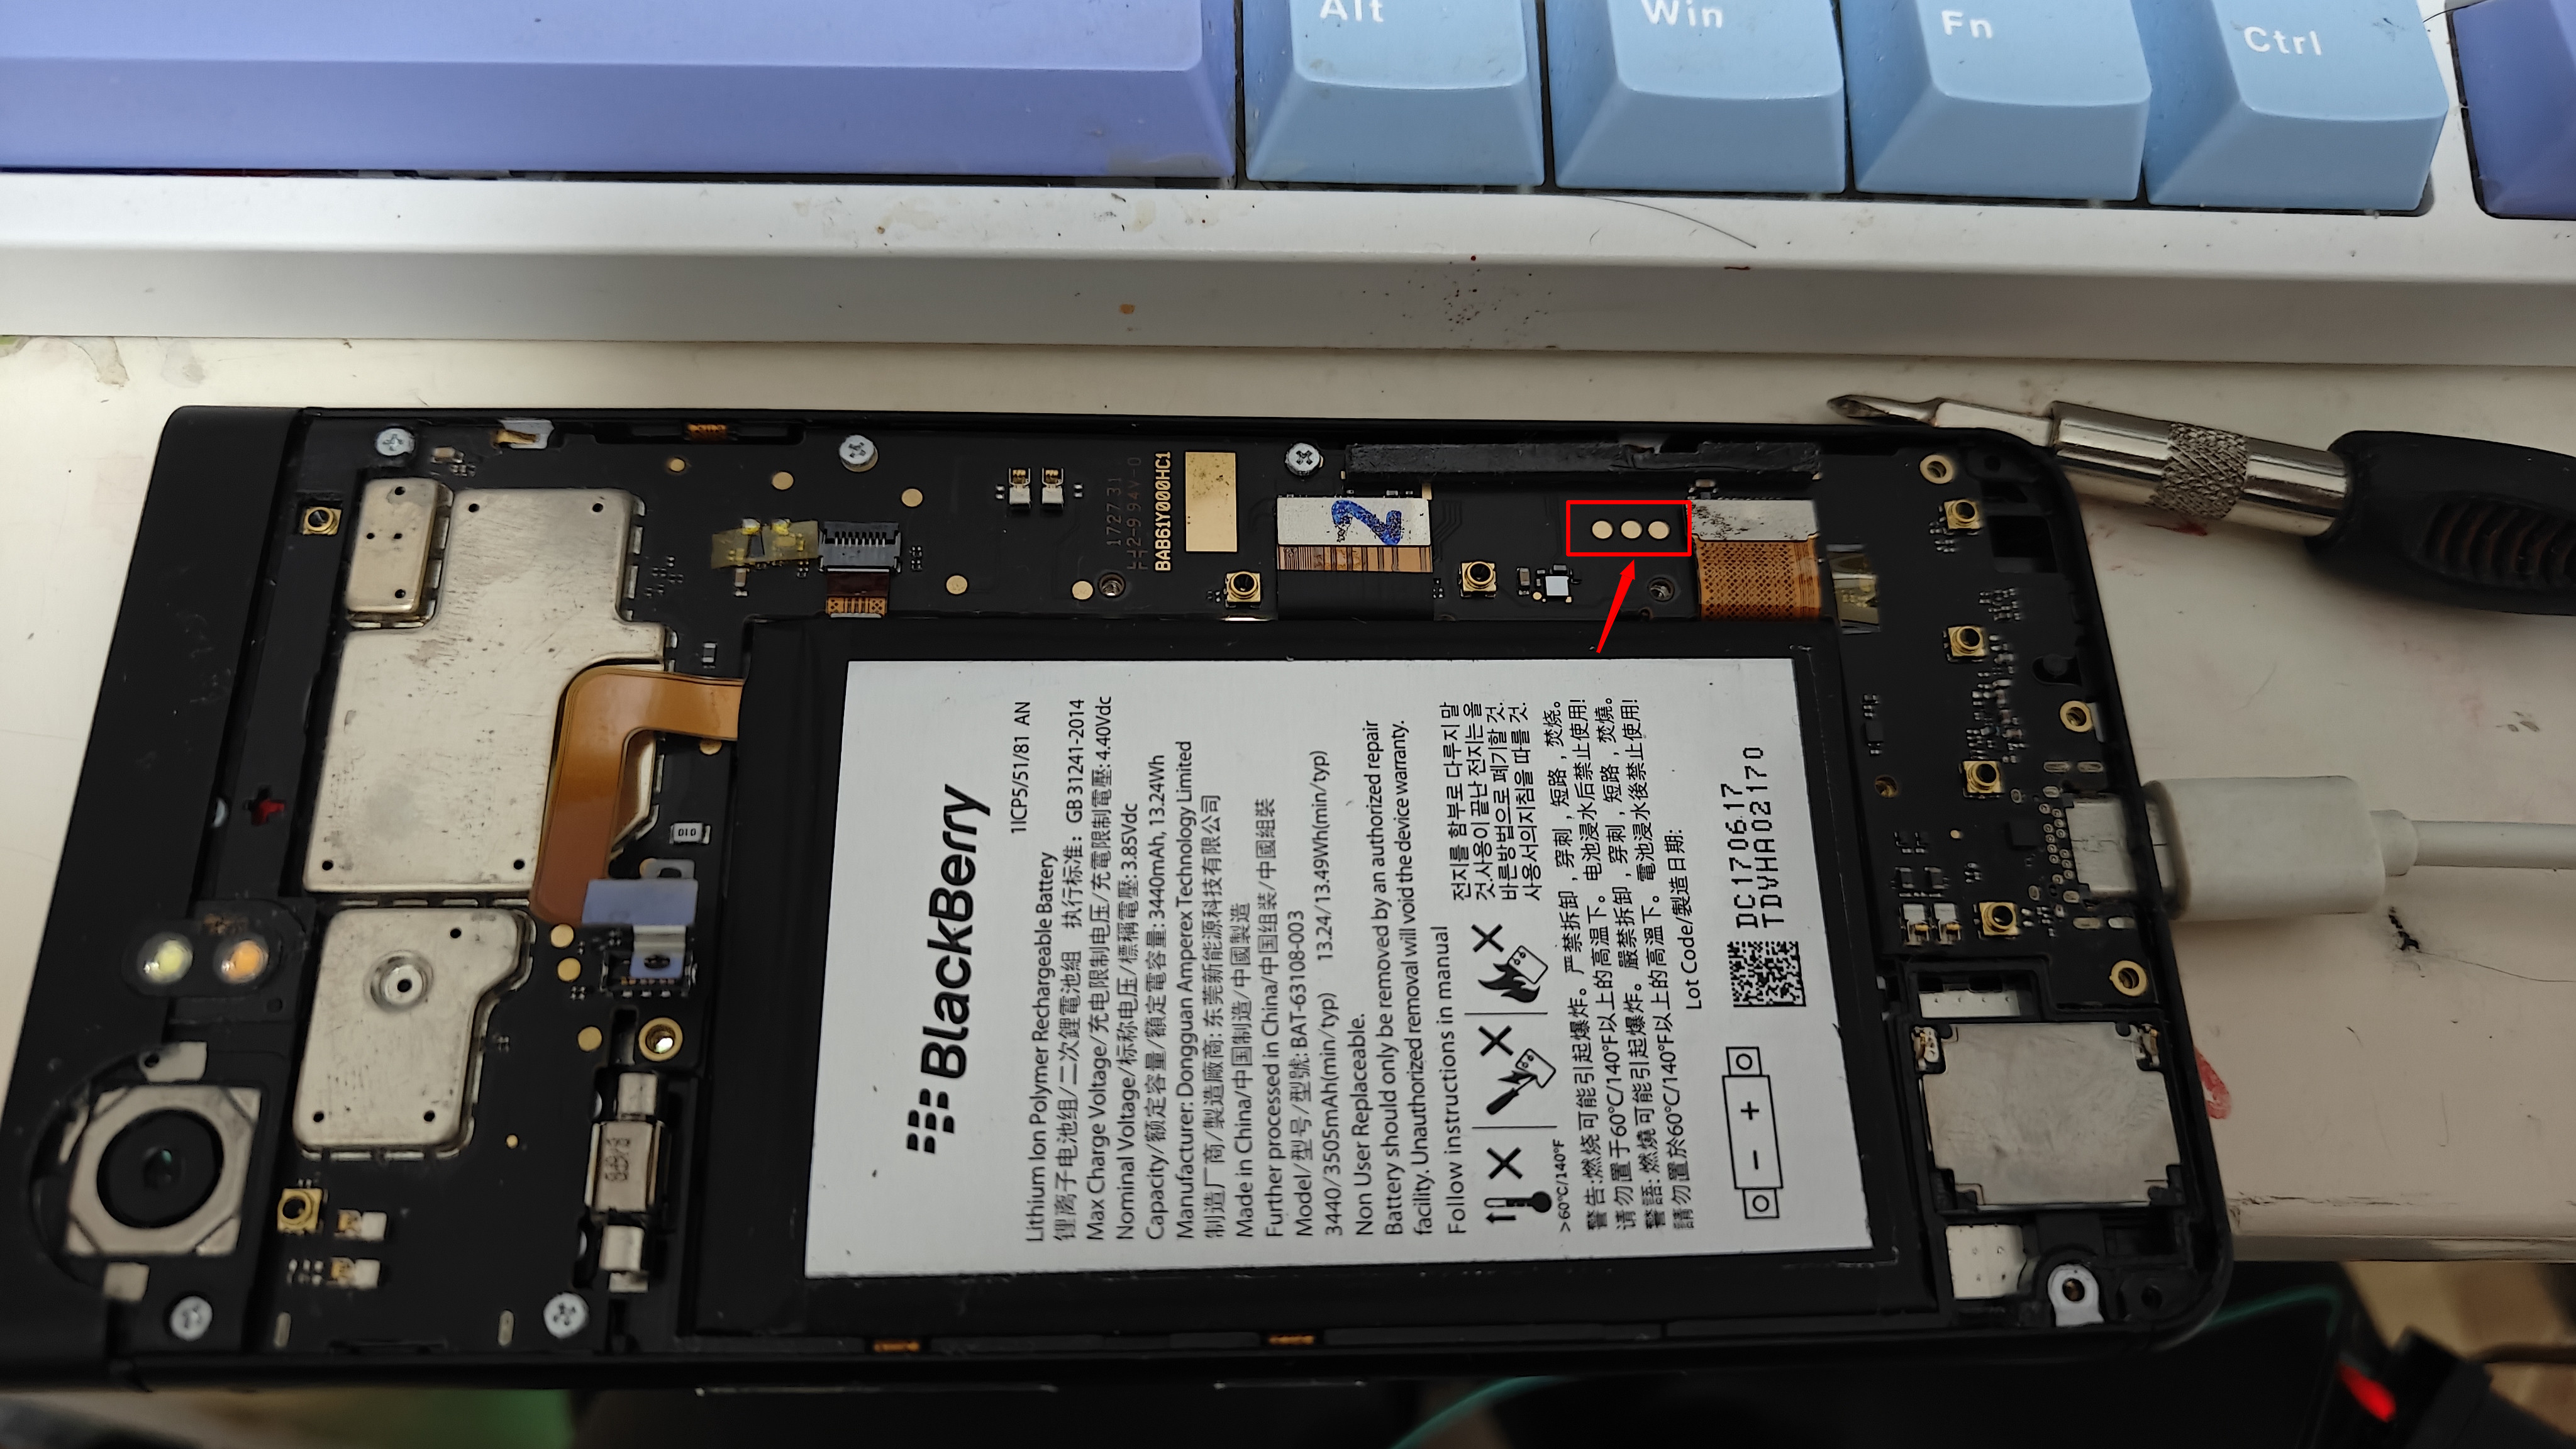
第四站:硬件路线。 这个其实概率很低,我也不太想试,因为如果可以的话Keyone应该早就被人拿下了,不用等到今天,但是还是不死心,于是拆机尝试寻找调式点位,十几个点位只有一个2.9v的点是有反应的,显示用TTL连接测尝试了各种方法看到的都是乱码,然后用JTag配合示波器进行了尝试,还是没有任何突破。
如果所示,下面圈上的三个点中间的那个是有反应的,后续有人想研究可以参考一下。
到这里,所有能想到的软件路径全部穷尽,只选择放弃了。
顺便聊聊黑莓的安全
这一路折腾下来,我对黑莓的安全是真的服气。总结几个让我印象深刻的点:
- 层层验签:从最底层的引导代码到系统,每一环都要验签,改一字节就拒绝启动;
- 命令级裁剪:设备里连”解锁”相关的命令都被编译期直接删掉,不是拦住你,而是根本不存在;
- 硬件级保护:密钥存在安全区里,靠软件读不出来;强行上硬件手段会直接触发熔断;
- 服务器绑定:解锁许可和机器、服务器双向绑定,换个环境就失效。
说句玩笑话,这安全性强到”连机主自己想解锁都不让”——但从保护用户数据的角度看,这正是黑莓的立身之本。历史上真正把机器搞成”硬砖”的,恰恰是试图改动引导程序签名的操作。所以我在这里也劝一句:不要去动引导链,代价可能是无法挽回的。
不过这一路也不是白忙
虽然 Bootloader 最终没能解开,但挖到这些”副产品”的过程本身也挺有成就感,顺手记一笔:
- 摸清了整套官方解锁流程:把黑莓的解锁协议彻底搞明白了,连设备里怎么判断”认不认识、允不允许”一套命令的机制都还原了出来——只不过设备端压根没给执行的机会;
- 拿到了内核最高权限:在研究过程中,我们已经能稳定地在运行时拿到系统内核级别的控制权;
- 解除了 SELinux 限制:把 SELinux 从强制模式切到了宽松模式(Permissive),这是后面很多操作能成立的前提;
- 读到了受保护的数据:一些平时读不了的系统区域,也能在内核层面访问了。
有意思的是,这几项成果后来反而成了主角——既然解锁的门打不开,那这些”沿途捡到的能力”本身就够用了。于是我干脆换了个方向,把它们做成了现在这个工具。
换一条路:不碰引导,改从系统运行时下手
解锁 Bootloader 走不通之后,我换了完全相反的思路:既然启动的门锁死了,那我不去碰门,我进屋之后再说。
简单来说,CocoSU 用的是系统运行时的一个安全漏洞——它藏在图形处理相关的驱动里。借助这个漏洞,App 可以在系统已经跑起来之后,把自己的权限提升到最高。整个过程:
- 不修改任何引导程序和系统分区;
- 不写入手机的永久存储;
- 完全发生在内存里,重启后自动失效,手机回到原样。
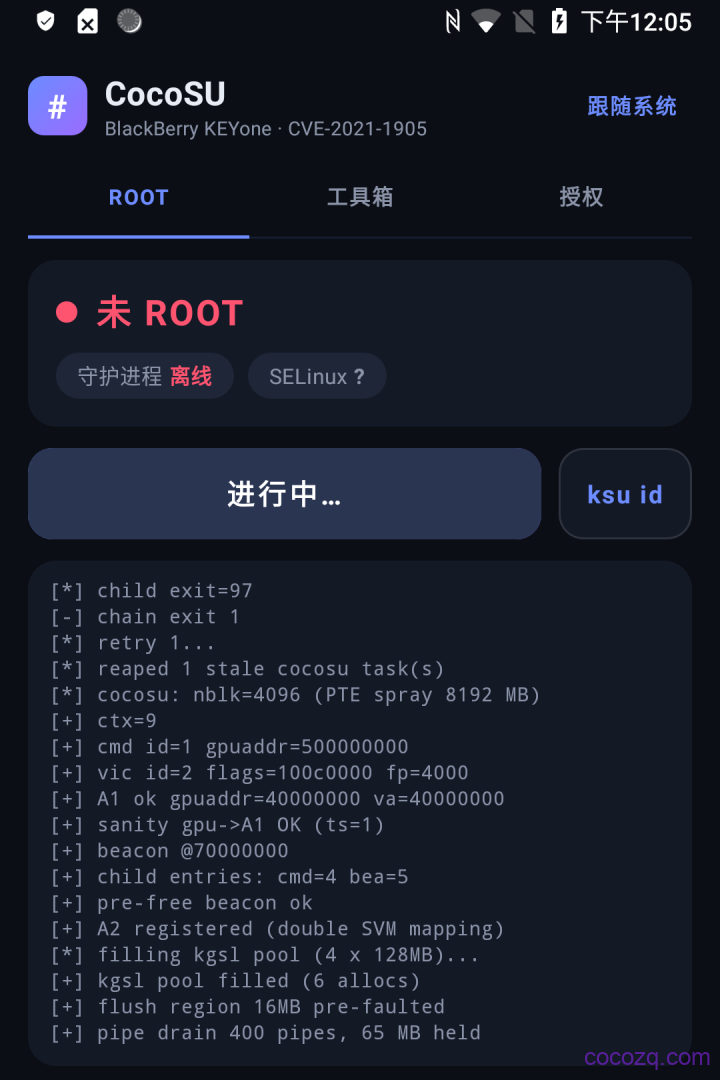
点一下”一键 ROOT”,App 会自动跑完整个流程(大概一两分钟,偶尔失败会自动重试)。成功后界面会变成醒目的绿色”已 ROOT”:
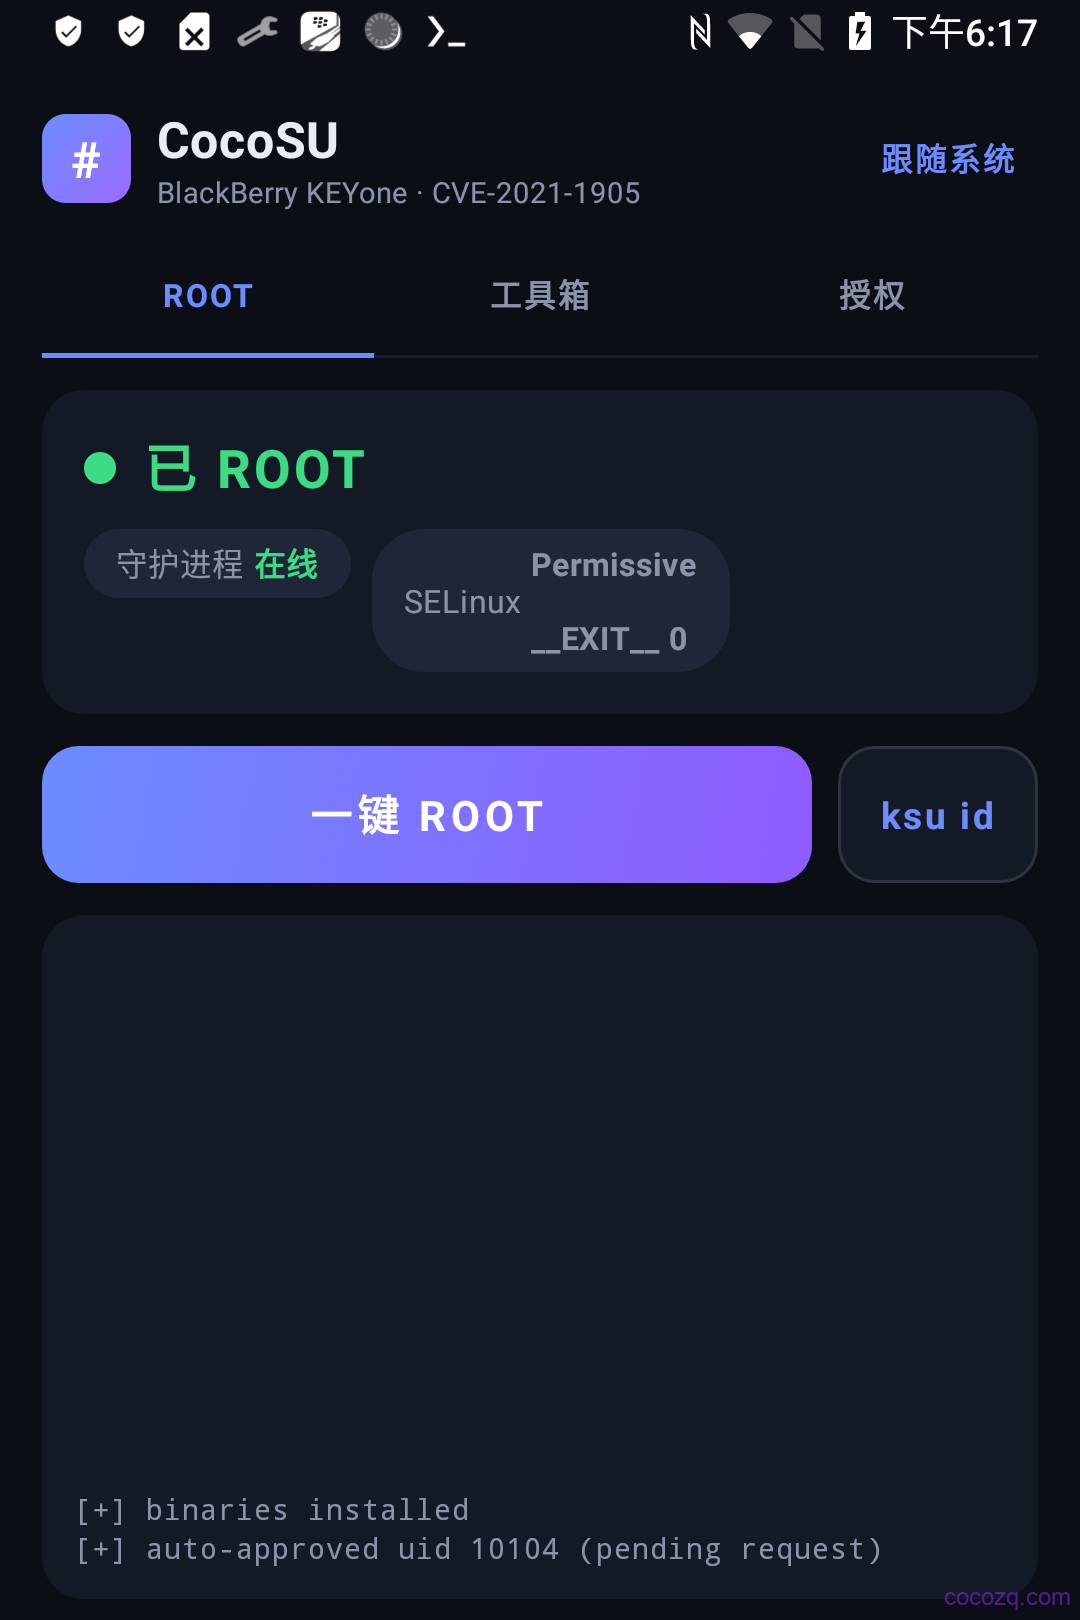
可以看到三个关键状态:已 ROOT、守护进程在线、SELinux 处于 Permissive,一切就绪。
先说清楚它的不足
这是个利用系统漏洞的工具,不是官方方案,所以有几件事必须先讲明白,免得你用的时候措手不及:
- 等待时间偏长。 点一次”一键 ROOT”通常需要一两分钟;如果第一次没成功,App 会自动重试,整个过程可能拉长到好几分钟。请耐心等它跑完,期间尽量不要去动手机。
- 成功率不是百分之百。 这类漏洞的命中带有一定的随机性,和手机当时的内存状态有关。偶尔一次不成功很正常,App 本身会自动多试几次,绝大多数情况下最终都能成功;实在不行,重新点一次即可。
- 有可能导致系统重启。 这是使用 GPU 相关漏洞固有的现象:极少数情况下,提权过程会让系统自己重启。遇到这种情况不用慌——这不是变砖,等手机重新开机后,再打开 App 点一次 ROOT 就好。这也是我建议动手前先备份数据的原因。
- Root 重启后会失效。 权限只在内存里生效,手机一重启就回到原样,需要重新打开 App 点一次 ROOT 来恢复。换句话说,它是”用完再说”的临时 Root,不是永久解锁。
除了 Root,还能做什么
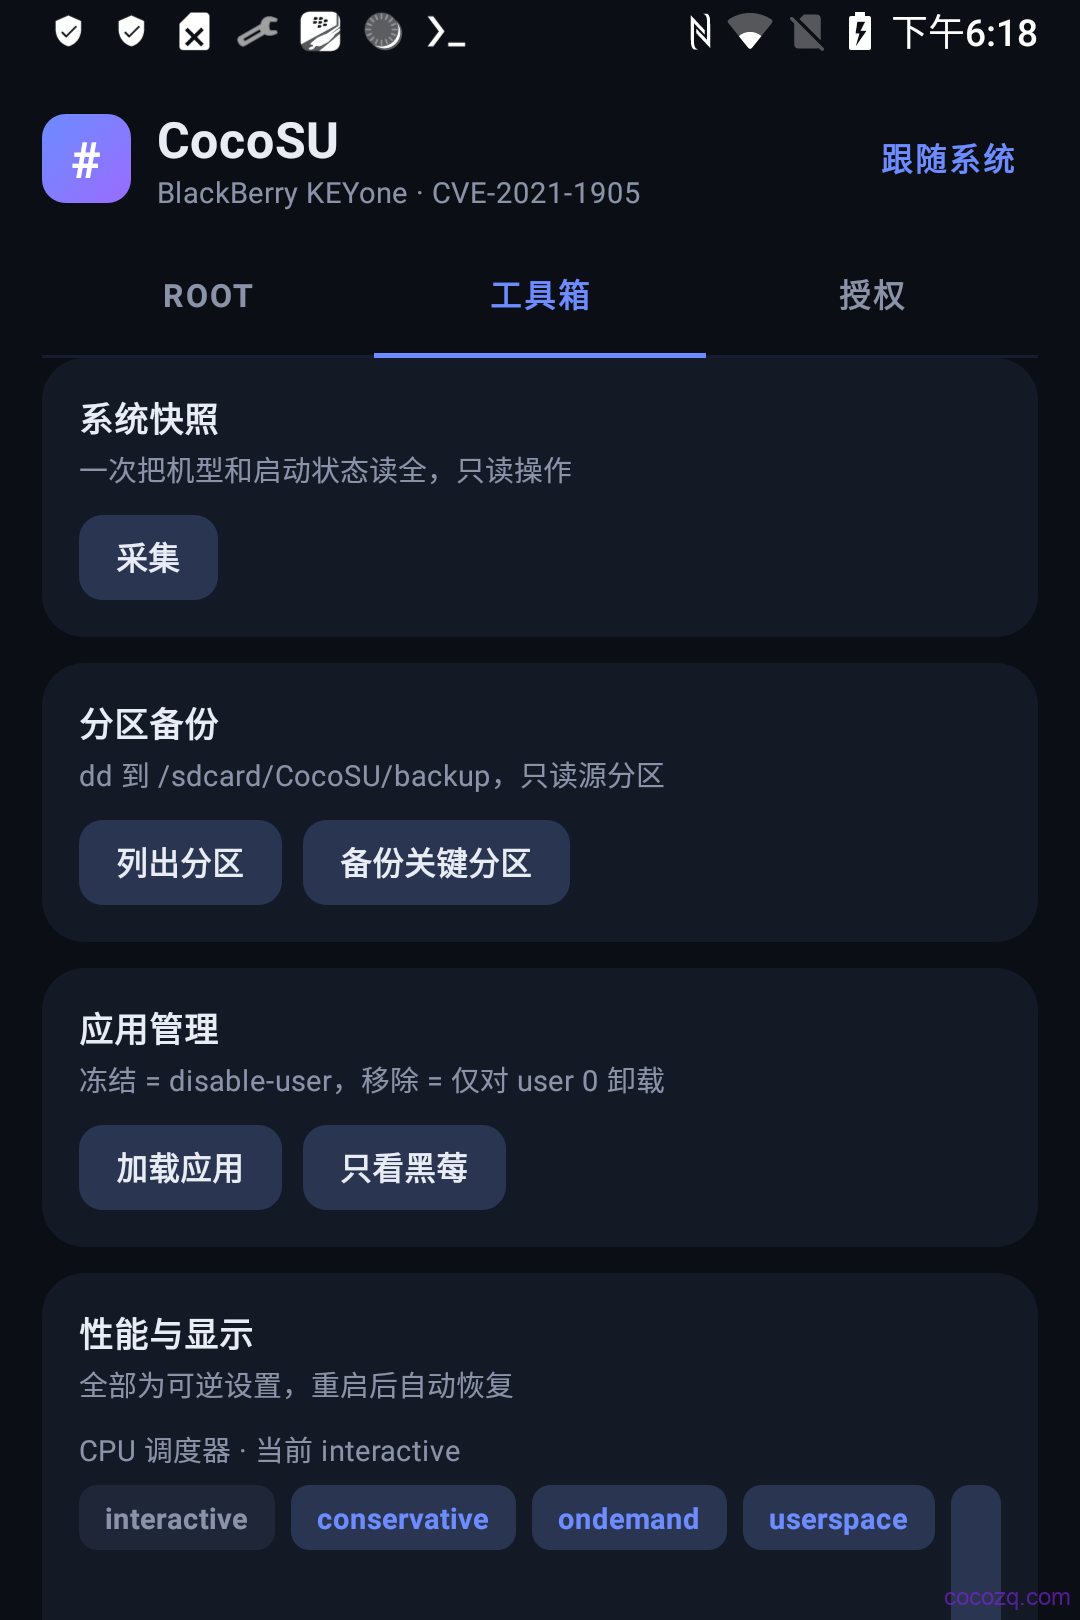
拿到 Root 只是开始,所以我在 App 里塞了一个”工具箱”,把日常折腾最有用的几件事都放进去了:
- 系统快照:一键把机型、启动状态等信息读全,只读不改动;
- 分区备份:把关键分区备份到 SD 卡,动手脚之前先留条后路;
- 应用管理:加载应用列表、快速筛出黑莓自家的应用;
- 性能与显示:CPU 调度器等设置,全部是可逆的,重启自动恢复。
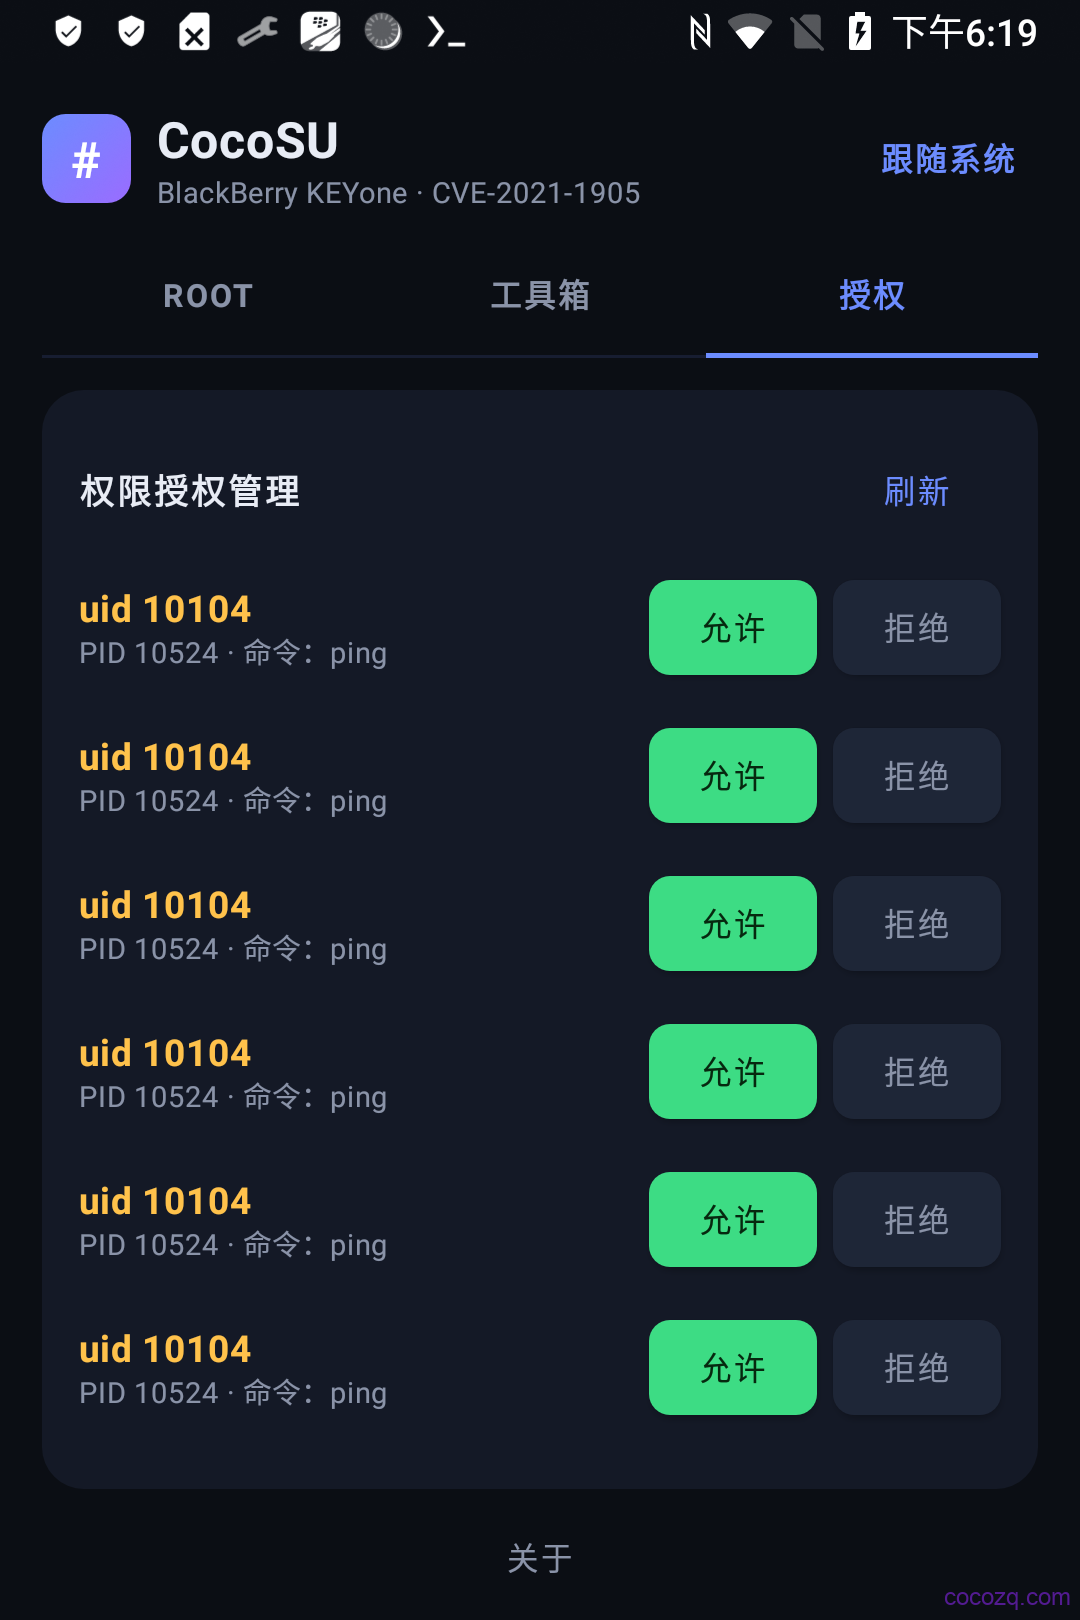
另外还有一个”授权”页。Root 守护进程会以受控的方式为其他本地程序提供服务,每个请求都能在这里看到,并逐个选择允许或拒绝——安全这块不能马虎。
Termux 里直接用 Root
这是我自己最常用的一个功能。App 会在后台保持一个 Root 守护进程,这样在 Termux 里输入 su,就能直接进到 Root shell,whoami 返回 root,不需要电脑、不需要重新提权。
几点说明
- 本项目仅用于个人研究和学习,Root 有风险,操作前请自行备份重要数据;
- 欢迎反馈问题和建议。
- 源码晚点整理一下发布到github上
下载
腾讯微云链接:https://share.weiyun.com/pDlMsgUb 密码:696vjt